
বিন্যান্সে ইতিহাসের সবচেয়ে বড় সাইবার হামলা, চুরি ৬৩০ কোটি ডলারের সম্পদ
বিশ্বের বৃহত্তম ক্রিপ্টো লেনদেন প্রতিষ্ঠানে সাইবার হামলায় ৬৩০ কোটি ডলারের সম্পদ চুরি, গ্রাহকদের ক্ষতি পুষিয়ে দেওয়ার আশ্বাস দিয়েছে বিন্যান্স।
Reporter · সিএসবি নিউজ ইউএসএ
৮,৫৪৭ বার পড়া হয়েছে ৭ মিনিটে পড়ুন
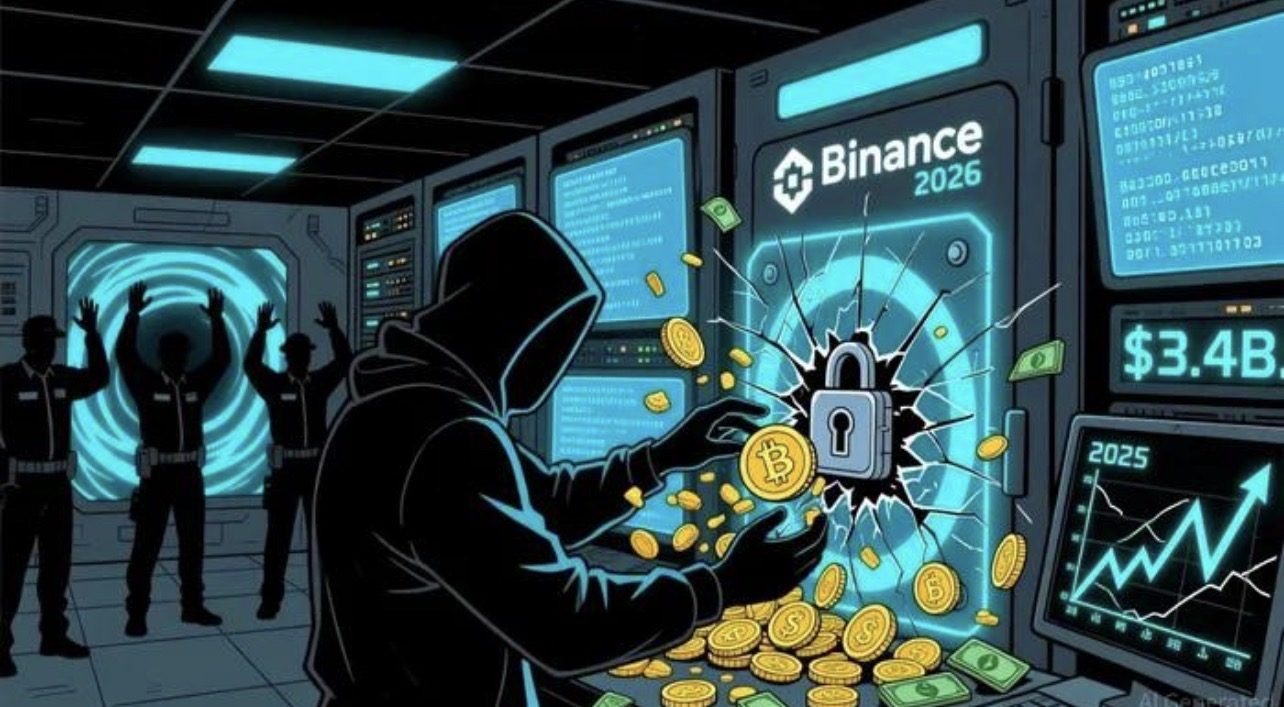
বিশ্বের সবচেয়ে বড় ক্রিপ্টোকারেন্সি লেনদেন প্রতিষ্ঠান বিন্যান্সে ভয়াবহ সাইবার হামলার ঘটনা ঘটেছে। এই হামলায় প্রতিষ্ঠানটির বিভিন্ন ডিজিটাল ওয়ালেট থেকে প্রায় ৬৩০ কোটি মার্কিন ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে হ্যাকাররা। ২০২৬ সালের ২৯ অক্টোবর সংঘটিত এই ঘটনাকে এখন পর্যন্ত ইতিহাসের সবচেয়ে বড় ক্রিপ্টোকারেন্সি চুরির ঘটনা হিসেবে বিবেচনা করছেন সংশ্লিষ্ট বিশেষজ্ঞরা। চুরি হওয়া সম্পদের পরিমাণ আগের বড় বড় ডিজিটাল মুদ্রা চুরির ঘটনাকেও ছাড়িয়ে গেছে। ঘটনাটি বিশ্বজুড়ে বিনিয়োগকারী, আর্থিক প্রতিষ্ঠান এবং ডিজিটাল মুদ্রা ব্যবহারকারীদের মধ্যে ব্যাপক উদ্বেগ তৈরি করেছে।
বিন্যান্সের তথ্য এবং বিভিন্ন ব্লকচেইন বিশ্লেষণ প্রতিষ্ঠানের অনুসন্ধান অনুযায়ী, হামলাকারীরা প্রায় ৬৩০ থেকে ৬৩৬ কোটি ডলারের ডিজিটাল সম্পদ সরিয়ে নিতে সক্ষম হয়। যুক্তরাষ্ট্রভিত্তিক ব্লকচেইন বিশ্লেষণ প্রতিষ্ঠান টিআরএম ল্যাবসের হিসাবে, চুরি হওয়া অর্থের বড় অংশ মাত্র ২০ মিনিটের মধ্যে বিভিন্ন ওয়ালেট থেকে সরিয়ে নেওয়া হয়েছিল। হামলাটি পরিচালিত হয়েছে অন্তত ১০টি ব্লকচেইন নেটওয়ার্কে থাকা বিন্যান্সের ওয়ালেট লক্ষ্য করে।
তবে এই ঘটনার সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, চুরি হওয়া অর্থের পুরোটা এখনো হ্যাকারদের নিয়ন্ত্রণে নেই। হামলার পরপরই বিন্যান্স বিভিন্ন ব্লকচেইন প্রতিষ্ঠান, ডিজিটাল মুদ্রা ইস্যুকারী সংস্থা এবং নিরাপত্তা বিশেষজ্ঞদের সঙ্গে যোগাযোগ করে। যৌথ প্রচেষ্টায় প্রায় ৩০০ কোটি ডলারের চুরি হওয়া সম্পদ আটকে দেওয়া সম্ভব হয়েছে বলে প্রাথমিকভাবে জানানো হয়। ব্লকচেইন বিশ্লেষণ প্রতিষ্ঠান এলিপটিকের নিজস্ব অনুসন্ধানেও প্রায় ২৮৪ কোটি ডলারের সম্পদ আটকে দেওয়ার তথ্য পাওয়া গেছে। ফলে চুরি হওয়া সম্পদের একটি বড় অংশ অপরাধীদের পক্ষে ব্যবহার করা কঠিন হয়ে পড়েছে।
অন্যদিকে, ৩১ অক্টোবর প্রকাশিত নতুন তথ্যে বিন্যান্স জানিয়েছে, গ্রাহকদের সম্ভাব্য ক্ষতি পূরণে প্রতিষ্ঠানটি চুরি হওয়া সম্পদের প্রায় ৯০ শতাংশ ইতোমধ্যে নিজেদের অর্থ ব্যবহার করে আবার কিনে নিয়েছে। বাকি ১০ শতাংশ সম্পদের মধ্যে তুলনামূলক কম কেনাবেচা হয় এমন ডিজিটাল মুদ্রা রয়েছে। এসব সম্পদ বাজার থেকে সংগ্রহ করতে আরও সময় লাগতে পারে। প্রতিষ্ঠানটির সহপ্রধান নির্বাহী রিচার্ড টেং জানিয়েছেন, অবশিষ্ট সম্পদও প্রতিস্থাপনের প্রতিশ্রুতি রয়েছে এবং এই ঘটনার আর্থিক ক্ষতির বোঝা গ্রাহকদের বহন করতে হবে না।
প্রতিষ্ঠানটি জানিয়েছে, ক্ষতি সামাল দিতে প্রায় ৬৩৪ কোটি ডলারের নিজস্ব অর্থ সংরক্ষণ করা হয়েছে। এর মধ্যে গ্রাহকদের নিরাপত্তার জন্য রাখা বিশেষ তহবিল, ভবিষ্যৎ লেনদেনের ঝুঁকি মোকাবিলার তহবিল এবং প্রতিষ্ঠানের নিজস্ব অর্থ ব্যবহার করা হচ্ছে। বিন্যান্সের গ্রাহকদের নিরাপত্তার জন্য আগে থেকেই একশ কোটি ডলারের একটি বিশেষ সুরক্ষা তহবিল ছিল। বড় ধরনের নিরাপত্তা বিপর্যয় ঘটলে এই তহবিল থেকে গ্রাহকদের সুরক্ষা দেওয়ার ব্যবস্থা রয়েছে। এবার সেই তহবিলের পাশাপাশি প্রতিষ্ঠানের অন্যান্য অর্থও কাজে লাগানো হচ্ছে।
হামলাকারীরা কীভাবে এত বড় অঙ্কের অর্থ চুরি করতে সক্ষম হলো, তা নিয়ে তদন্ত চলছে। প্রাথমিক অনুসন্ধানে বিন্যান্স জানিয়েছিল, প্রতিষ্ঠানের একজন কর্মীর ব্যবহৃত কম্পিউটারে অননুমোদিত প্রবেশের মাধ্যমে হামলার সূত্রপাত হয়ে থাকতে পারে। পরবর্তী অনুসন্ধানে আরও কয়েকটি নিরাপত্তা দুর্বলতার বিষয় সামনে এসেছে। তবে এসব দুর্বলতার সম্পূর্ণ বিবরণ এখনো প্রকাশ করা হয়নি।
যুক্তরাষ্ট্রভিত্তিক সাইবার নিরাপত্তা ও ব্লকচেইন বিশ্লেষকদের ধারণা, হামলাকারীরা বিন্যান্সের অর্থ স্থানান্তরের অনুমোদন দেওয়ার ব্যবস্থায় প্রবেশাধিকার পেয়েছিল। সাধারণত কোনো ডিজিটাল ওয়ালেট থেকে অর্থ সরানোর আগে নির্দিষ্ট নিরাপত্তা প্রক্রিয়ার মাধ্যমে লেনদেন অনুমোদন করতে হয়। হ্যাকাররা সেই অনুমোদন ব্যবস্থাকে নিজেদের নিয়ন্ত্রণে নিয়ে নিতে পারলে প্রকৃত মালিকের অনুমতি ছাড়াই অর্থ সরিয়ে নেওয়া সম্ভব হয়।
সহজভাবে বললে, হ্যাকাররা সরাসরি নিরাপত্তার চাবি চুরি না করেও এমন একটি ব্যবস্থা নিয়ন্ত্রণ করতে পারে, যার মাধ্যমে ওয়ালেট থেকে অর্থ বের করার নির্দেশ দেওয়া হয়। ফলে প্রতিষ্ঠানের নিজস্ব নিরাপত্তা ব্যবস্থা থাকা সত্ত্বেও বিপুল পরিমাণ সম্পদ ঝুঁকির মধ্যে পড়ে। বিশেষজ্ঞদের মতে, এই হামলা ডিজিটাল সম্পদের নিরাপত্তা ব্যবস্থায় কর্মীদের কম্পিউটার, অভ্যন্তরীণ অনুমোদন এবং লেনদেন পর্যবেক্ষণের গুরুত্ব নতুন করে সামনে এনেছে।
এই হামলার পেছনে উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকারদের জড়িত থাকার সন্দেহ করছেন আন্তর্জাতিক ব্লকচেইন তদন্তকারীরা। বিশেষ করে ট্রেডারট্রেইটর নামে পরিচিত একটি হ্যাকার গোষ্ঠীর দিকে সন্দেহের তীর রয়েছে। যুক্তরাষ্ট্রভিত্তিক টিআরএম ল্যাবস জানিয়েছে, আগের কয়েকটি বড় ডিজিটাল মুদ্রা চুরির ঘটনার সঙ্গে এবারের হামলার পদ্ধতির উল্লেখযোগ্য মিল রয়েছে। প্রতিষ্ঠানটি উত্তর কোরিয়াসংশ্লিষ্ট ওই গোষ্ঠীর জড়িত থাকার বিষয়ে উচ্চমাত্রার আস্থার কথা জানিয়েছে।
ব্লকচেইন বিশ্লেষণ প্রতিষ্ঠান চেইনঅ্যানালিসিসও উত্তর কোরিয়াসংশ্লিষ্ট গোষ্ঠীর জড়িত থাকার সম্ভাবনার কথা জানিয়েছে। তবে বিন্যান্স এখনো হামলাকারীদের পরিচয় আনুষ্ঠানিকভাবে নিশ্চিত করেনি। প্রতিষ্ঠানটি আইনশৃঙ্খলা রক্ষাকারী বাহিনী এবং আন্তর্জাতিক তদন্ত সংস্থার সঙ্গে কাজ করছে। তাই উত্তর কোরিয়ার সরাসরি সংশ্লিষ্টতা এখনো তদন্তকারীদের সন্দেহ ও বিশ্লেষণের পর্যায়ে রয়েছে, চূড়ান্তভাবে প্রমাণিত নয়।
উত্তর কোরিয়ার বিরুদ্ধে এর আগেও বিভিন্ন দেশের আর্থিক প্রতিষ্ঠান এবং ডিজিটাল মুদ্রা বিনিময়কেন্দ্রে সাইবার হামলার অভিযোগ উঠেছে। আন্তর্জাতিক নিষেধাজ্ঞার কারণে দেশটির বৈদেশিক মুদ্রা সংগ্রহের সুযোগ সীমিত। এ অবস্থায় ডিজিটাল সম্পদ চুরি করে অর্থ সংগ্রহের অভিযোগ বিভিন্ন আন্তর্জাতিক তদন্তে উঠে এসেছে। বিশেষজ্ঞদের মতে, এ ধরনের চুরির অর্থ আন্তর্জাতিক নিষেধাজ্ঞা এড়িয়ে বিভিন্ন কাজে ব্যবহার করার চেষ্টা করা হতে পারে।
এর আগে ২০২৫ সালের ফেব্রুয়ারিতে বাইবিট নামের আরেকটি বড় ডিজিটাল মুদ্রা বিনিময় প্রতিষ্ঠানে প্রায় ১৫০ কোটি ডলারের সম্পদ চুরির ঘটনা ঘটেছিল। যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা ওই হামলার জন্য উত্তর কোরিয়াসংশ্লিষ্ট হ্যাকারদের দায়ী করেছিল। এবার বিন্যান্সে প্রায় ৬৩০ কোটি ডলারের সম্পদ চুরির ঘটনা আগের সেই রেকর্ডকেও অনেক পেছনে ফেলেছে।
হামলার পর গ্রাহকদের অর্থের নিরাপত্তা নিশ্চিত করতে বিন্যান্স সাময়িকভাবে অর্থ উত্তোলন বন্ধ করে দেয়। তবে প্রতিষ্ঠানটি জানিয়েছে, গ্রাহকদের নতুন অর্থ জমা দেওয়ার ব্যবস্থায় হামলার প্রভাব পড়েনি। নিরাপত্তা পরীক্ষা এবং আক্রান্ত ওয়ালেটগুলোর সুরক্ষা নিশ্চিত করার জন্য উত্তোলন সাময়িকভাবে স্থগিত রাখা হয়েছিল। ৩১ অক্টোবরের সর্বশেষ প্রতিবেদনে রয়টার্স জানিয়েছে, প্রতিষ্ঠানটি রোববার অর্থ উত্তোলন আবার চালু করার পরিকল্পনা করছিল। অর্থাৎ এই বিষয়ে ৩১ অক্টোবর পর্যন্ত ঘোষিত পরিকল্পনা পাওয়া গেছে, কিন্তু উত্তোলন ইতোমধ্যে চালু হয়েছে কি না, তা নিশ্চিত করে বলা যাচ্ছে না।
বিন্যান্সের সহপ্রধান নির্বাহী রিচার্ড টেং গ্রাহকদের আশ্বস্ত করে বলেছেন, প্রতিষ্ঠানটি পরিস্থিতি মোকাবিলায় দিনরাত কাজ করছে। গ্রাহকদের সম্পদের ক্ষতি যেন তাদের ওপর না পড়ে, সে বিষয়ে প্রতিষ্ঠানটি প্রতিশ্রুতিবদ্ধ। তিনি আরও জানিয়েছেন, চুরি হওয়া সম্পদ প্রতিস্থাপনের জন্য প্রয়োজনীয় অর্থের ব্যবস্থা করা হয়েছে।
এদিকে প্রতিষ্ঠানটি নিজেদের আর্থিক সক্ষমতা ও গ্রাহকদের সম্পদের নিরাপত্তা প্রমাণ করতে নতুন করে সম্পদের হিসাব সংগ্রহ করেছে। ৩১ অক্টোবরের তথ্য অনুযায়ী, বিন্যান্সে থাকা সম্পদের একটি নতুন হিসাব তৈরি করা হয়েছে। এর মাধ্যমে নির্দিষ্ট ১০ ধরনের ডিজিটাল মুদ্রার মালিকেরা ভবিষ্যতে নিজেদের সম্পদের বিপরীতে প্রতিষ্ঠানের কাছে সমপরিমাণ সম্পদ রয়েছে কি না, তা যাচাই করতে পারবেন। বিন্যান্সের ঘোষণায় এসব সম্পদের বিপরীতে অন্তত সমপরিমাণ সংরক্ষিত সম্পদ থাকার নিশ্চয়তা যাচাইয়ের কথা বলা হয়েছে।
বিশেষজ্ঞদের মতে, এই ঘটনার প্রভাব শুধু বিন্যান্সের মধ্যেই সীমাবদ্ধ থাকবে না। বিশ্বের বিভিন্ন ডিজিটাল মুদ্রা বিনিময় প্রতিষ্ঠানকে নিজেদের নিরাপত্তা ব্যবস্থা নতুন করে পর্যালোচনা করতে হতে পারে। বিশেষ করে ইন্টারনেটের সঙ্গে সরাসরি যুক্ত ওয়ালেটগুলোর নিরাপত্তা, অর্থ স্থানান্তরের অনুমোদন পদ্ধতি এবং কর্মীদের কম্পিউটার ব্যবহারের ওপর আরও কঠোর নজরদারি প্রয়োজন হবে।
ডিজিটাল মুদ্রার বাজারে সাধারণত লেনদেনের তথ্য ব্লকচেইনে সংরক্ষিত থাকে। ফলে অর্থ কোন ঠিকানা থেকে কোন ঠিকানায় যাচ্ছে, তা অনেক ক্ষেত্রে পর্যবেক্ষণ করা সম্ভব। কিন্তু অপরাধীরা একাধিক ওয়ালেট, বিভিন্ন নেটওয়ার্ক এবং লেনদেনের মধ্যবর্তী সেবা ব্যবহার করে অর্থের উৎস আড়াল করার চেষ্টা করতে পারে। এ কারণে চুরি হওয়া অর্থের সবটুকু উদ্ধার করা সহজ নয়। যেসব ডিজিটাল মুদ্রার ইস্যুকারী প্রতিষ্ঠান প্রয়োজনে নির্দিষ্ট ঠিকানার সম্পদ আটকে দিতে পারে, সেগুলোর ক্ষেত্রে উদ্ধার বা আটকে দেওয়ার সুযোগ তুলনামূলক বেশি। কিন্তু বিটকয়েনের মতো বিকেন্দ্রীভূত সম্পদের ক্ষেত্রে এ ধরনের সরাসরি নিয়ন্ত্রণ নেই।
ব্লকচেইন বিশ্লেষকদের হিসাব অনুযায়ী, হ্যাকাররা ইতোমধ্যে চুরি হওয়া কিছু সম্পদ অন্য ডিজিটাল মুদ্রায় রূপান্তরের চেষ্টা করেছে। বিশেষ করে যেসব সম্পদ সহজে আটকে দেওয়া যায় না, সেগুলোর দিকে তাদের আগ্রহ বেশি থাকতে পারে। ফলে ভবিষ্যতে অর্থ পাচারের চেষ্টা ঠেকাতে বিভিন্ন দেশের আর্থিক নজরদারি সংস্থা এবং ডিজিটাল মুদ্রা বিনিময় প্রতিষ্ঠানগুলোর মধ্যে সমন্বয় গুরুত্বপূর্ণ হয়ে উঠেছে।
এই ঘটনা আবারও প্রমাণ করেছে, ডিজিটাল মুদ্রার বাজারে বিনিয়োগের ক্ষেত্রে শুধু লাভের সম্ভাবনা বিবেচনা করলেই হয় না, নিরাপত্তার বিষয়টিও সমান গুরুত্বপূর্ণ। বড় প্রতিষ্ঠানে অর্থ রাখলেও সাইবার হামলার ঝুঁকি পুরোপুরি এড়ানো যায় না। তবে বিন্যান্সের পক্ষ থেকে চুরি হওয়া সম্পদের ৯০ শতাংশ প্রতিস্থাপনের ঘোষণা গ্রাহকদের জন্য কিছুটা স্বস্তির খবর।
এখন সবচেয়ে বড় প্রশ্ন হলো, বাকি ১০ শতাংশ সম্পদ কত দ্রুত প্রতিস্থাপন করা সম্ভব হবে, চুরি হওয়া অবশিষ্ট অর্থের কতটুকু উদ্ধার করা যাবে এবং তদন্ত শেষে কারা এই হামলার জন্য দায়ী বলে প্রমাণিত হবে। প্রায় ৬৩০ কোটি ডলারের এই ঘটনা শুধু একটি প্রতিষ্ঠানের নিরাপত্তা ব্যর্থতা নয়; বরং পুরো ডিজিটাল মুদ্রা ব্যবস্থার নিরাপত্তা নিয়ে নতুন করে প্রশ্ন তুলেছে। বিশ্বের বিভিন্ন দেশের বিনিয়োগকারীরা এখন বিন্যান্সের পরবর্তী পদক্ষেপ এবং তদন্তের ফলাফলের দিকে তাকিয়ে রয়েছেন।
মন্তব্য ০
লগইন করুন অথবা বিনা মূল্যে অ্যাকাউন্ট খুলুন আলোচনায় যোগ দিতে। নাম গোপন রেখেও মন্তব্য করতে পারবেন।
এখনো কোনো মন্তব্য নেই। প্রথম মন্তব্যটি করুন।